Princípios de IA do Google: por que armas e vigilância deixaram a lista de usos proibidos
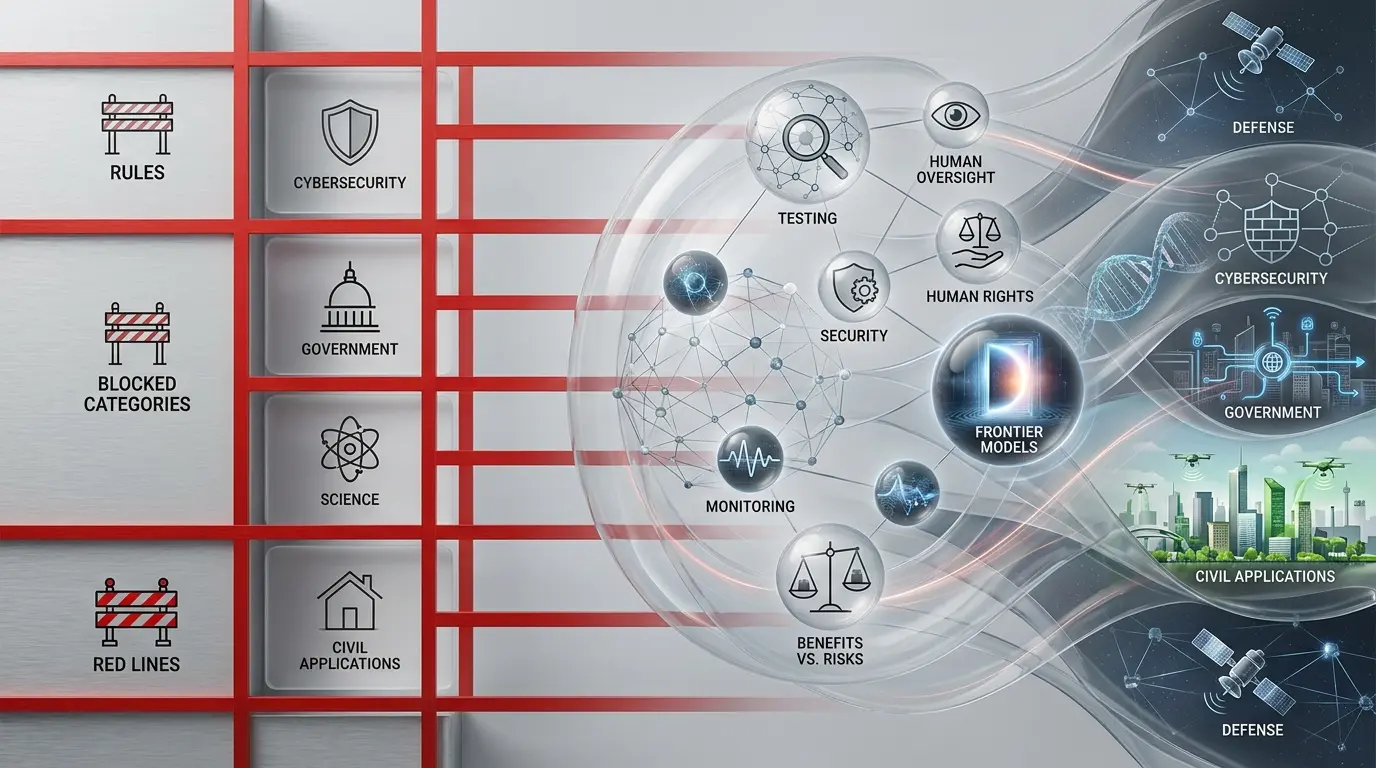
Infográfico apresentando diretrizes de segurança, supervisão humana e áreas de aplicação para modelos de inteligência artificial de fronteira.
A evolução dos princípios de IA do Google revela uma profunda transformação ética. Em fevereiro de 2025, a empresa de tecnologia reformulou suas diretrizes públicas. Essa mudança histórica alterou a forma como a empresa avalia tecnologias de inteligência artificial no cenário geopolítico atual.
Os princípios do Google mudaram mais do que parece
Muitas manchetes anunciaram que a empresa simplesmente liberou o desenvolvimento militar. No entanto, a realidade técnica é bem mais complexa. O Google não removeu regras para operar no vácuo ético. Em vez disso, a companhia trocou proibições explícitas por um sistema contínuo de gestão de riscos.
De sete princípios e quatro proibições para apenas três pilares
A formulação original contava com sete metas gerais e quatro exclusões categóricas. Em contrapartida, a página atual dos AI Principles organiza toda a estratégia em apenas três grandes pilares:
- Bold innovation (inovação ousada);
- Responsible development and deployment (desenvolvimento e implantação responsáveis);
- Collaborative progress, together (progresso colaborativo).
Project Maven: a origem das antigas linhas vermelhas
Para entender essa mudança, é preciso voltar a 2018. Naquele ano, milhares de funcionários protestaram contra o Project Maven. O contrato com o Pentágono utilizava inteligência artificial para analisar imagens de drones militares e identificar objetos em vídeos.
Diante da comoção interna, o Google decidiu não renovar o contrato do Project Maven e, logo depois, formalizou seus primeiros compromissos públicos sobre o uso de IA.
O que o Google prometeu em 2018
Naquela época, conforme detalhado no anúncio histórico de 2018, a empresa prometeu não desenvolver quatro tipos de tecnologias:
- Aplicações que causem ou possam causar danos gerais;
- Armas ou tecnologias cujo objetivo principal seja ferir pessoas;
- Vigilância que viole normas internacionalmente aceitas;
- Sistemas que contrariem o direito internacional e os direitos humanos.
O que desapareceu em fevereiro de 2025
Com a revisão de 2025, a seção de proibições categóricas desapareceu integralmente dos AI Principles atuais. Dessa forma, as palavras armas e vigilância deixaram de constar como vetos prévios no documento principal da empresa.
Tirar a proibição não significa aprovar qualquer arma
Ainda assim, essa alteração textual não significa que a companhia agora desenvolva qualquer armamento letal. Tecnicamente, o Google deixou de assumir o compromisso público de rejeitar certos projetos de antemão. Consequentemente, a liderança abriu espaço para avaliar contratos sensíveis dentro de novas matrizes de risco.
O novo teste: quando benefícios superam riscos
Em seu lugar, o pilar de inovação ousada traz o critério central da nova governança corporativa. Segundo os princípios vigentes, a empresa desenvolve e lança modelos e aplicações quando os benefícios gerais prováveis superam substancialmente os riscos previsíveis. Trata-se de um teste de proporcionalidade aplicado à decisão técnica e comercial.
Direitos humanos continuam no texto, mas com outra função
Ao mesmo tempo, os direitos fundamentais e as normas internacionais continuam presentes no ecossistema da companhia. Os princípios atuais estabelecem que o desenvolvimento responsável deve incluir supervisão humana, due diligence e respeito a princípios internacionalmente aceitos de direito internacional e direitos humanos.
Contudo, esses parâmetros agora funcionam como referências para governança e mitigação de riscos, em vez de constituírem, por si só, uma lista de barreiras automáticas de entrada.
De regras sobre “o que não fazer” para regras sobre “como decidir”
Na prática, a corporação substituiu uma lista estática de vetos por um fluxo processual adaptativo. O AI Responsibility Lifecycle do Google acompanha riscos desde as primeiras etapas de pesquisa até o monitoramento após o lançamento, integrando segurança, testes, supervisão e mecanismos de mitigação.
Por que segurança nacional entrou no centro da revisão
Essa transformação ocorreu paralelamente à crescente importância geopolítica da inteligência artificial. Líderes da empresa explicaram no relatório Responsible AI de 2024 que democracias precisam liderar o desenvolvimento da tecnologia e utilizá-la de forma compatível com princípios internacionais.
A competição com a China muda a ética das Big Techs
Nesse cenário, a disputa tecnológica com regimes autoritários redefiniu prioridades no Vale do Silício. Conforme argumentado pelo Google no ensaio sobre IA e o futuro da segurança nacional, a cooperação entre setor público e indústria privada tornou-se parte central da estratégia para preservar vantagens tecnológicas e fortalecer a segurança.
De protestos contra o Pentágono a Gemini para o setor de defesa
Desde então, a aproximação com agências governamentais amadureceu significativamente. Hoje, a divisão de Google Cloud para defesa e inteligência oferece infraestrutura especificamente destinada ao setor público norte-americano.
Além disso, a documentação oficial orienta a implantação do Gemini for Government para órgãos federais e departamentos do Departamento de Defesa dos Estados Unidos sob requisitos como FedRAMP High e DoD Impact Level 4.
Onde foram parar as regras específicas
As salvaguardas técnicas não desapareceram do fluxo operacional. Pelo contrário, migraram para diferentes camadas de governança.
Entre elas estão a Política de Uso Proibido da IA Generativa do Google, termos específicos dos serviços, mecanismos de segurança e os model cards publicados pelo Google DeepMind, que documentam características, testes e avaliações dos modelos.
A governança agora acompanha todo o ciclo de vida
Nesse sentido, o Responsible AI Progress Report 2026 descreve uma estrutura em múltiplas camadas. Esse modelo acompanha a IA desde a pesquisa fundamental e o desenvolvimento de modelos até o monitoramento e a remediação depois do lançamento.
Frontier Safety Framework: riscos medidos por capacidade
Para os modelos mais avançados, o laboratório utiliza o Frontier Safety Framework. Esse protocolo técnico identifica capacidades que poderiam provocar danos graves, avalia periodicamente os modelos e estabelece planos de mitigação proporcionais ao risco.
O que são Critical Capability Levels
No centro desse sistema estão os Critical Capability Levels (CCLs). Esses níveis definem patamares de capacidade associados a riscos graves e orientam quando avaliações e salvaguardas adicionais precisam entrar em funcionamento.
Manipulação, cibersegurança, riscos biológicos e perda de controle
Mais recentemente, a versão 3.1, detalhada pela Google DeepMind em sua atualização do Frontier Safety Framework, passou a monitorar cinco grandes áreas de risco:
- Ataques e vulnerabilidades cibernéticas;
- Ameaças químicas, biológicas, radiológicas e nucleares (CBRN);
- Avanços autônomos em pesquisa de machine learning;
- Manipulação psicológica em larga escala;
- Desalinhamento comportamental e perda de controle operacional.
Uma vantagem da nova abordagem: regras conseguem acompanhar tecnologias novas
Sob essa lógica, sistemas flexíveis conseguem adaptar salvaguardas à velocidade dos lançamentos técnicos. Uma lista fixa de proibições pode envelhecer diante de arquiteturas multimodais, modelos de fronteira e agentes autônomos complexos.
Uma desvantagem: ficou mais difícil enxergar a linha vermelha
Por outro lado, compromissos categóricos ofereciam transparência imediata à sociedade civil. Linhas vermelhas públicas permitiam fiscalização direta de funcionários, pesquisadores externos e organizações independentes.
Quem decide se o benefício realmente supera o risco?
Esse é justamente um dos dilemas da nova estrutura. A avaliação de impacto não obedece a uma equação matemática objetiva. Decidir o que constitui risco aceitável em missões militares envolve escolhas políticas complexas, avaliações técnicas e interesses corporativos.
Ética baseada em processo também concentra poder
Além disso, quando parte relevante da conformidade depende de avaliações internas, o poder decisório se concentra mais fortemente na estrutura de governança da própria companhia. Dessa forma, o escrutínio público deixa de contar com algumas das linhas vermelhas explícitas que existiam no documento de 2018. E o elemento estrutural menos visível foi a consolidação de uma máquina de gestão contínua de risco, distribuída por políticas de uso, avaliações, testes, model cards e procedimentos internos de governança.
Os princípios de 2026 mostram que a mudança virou estrutura
Com o avanço dos modelos em 2026, essa metodologia deixou de ser apenas uma revisão textual. O Responsible AI Progress Report 2026 afirma que a abordagem passou a estar incorporada aos ciclos de pesquisa e desenvolvimento de produtos da empresa, incluindo avaliação antes do lançamento, monitoramento e remediação posterior.
O Google ficou menos ético ou apenas mudou sua forma de governar a IA?
A mudança não pode ser reduzida simplesmente à ausência de princípios. O que ocorreu foi um realinhamento da arquitetura de governança: compromissos categóricos foram substituídos por avaliações contextuais de benefícios, riscos e mitigações em um cenário marcado por competição tecnológica, modelos mais poderosos e crescente integração entre empresas e governos.
A pergunta que substituiu “isso é proibido?” por “isso é aceitável?”
O ecossistema contemporâneo de inteligência artificial trocou parte das proibições estáticas por análises contínuas de risco e mitigação. Compreender os princípios de IA do Google e por que armas e vigilância deixaram a lista de usos proibidos é entender como a governança algorítmica responde às pressões tecnológicas, políticas, militares e econômicas do nosso tempo.


Recentes
- Inteligência Artificial
Trustworthy AI da NVIDIA: privacidade, segurança, transparência e os riscos dos agentes de IA
- Inteligência Artificial
Responsible AI da Amazon: conheça os oito princípios e os controles de segurança da AWS
- Inteligência Artificial