Trustworthy AI da NVIDIA: privacidade, segurança, transparência e os riscos dos agentes de IA
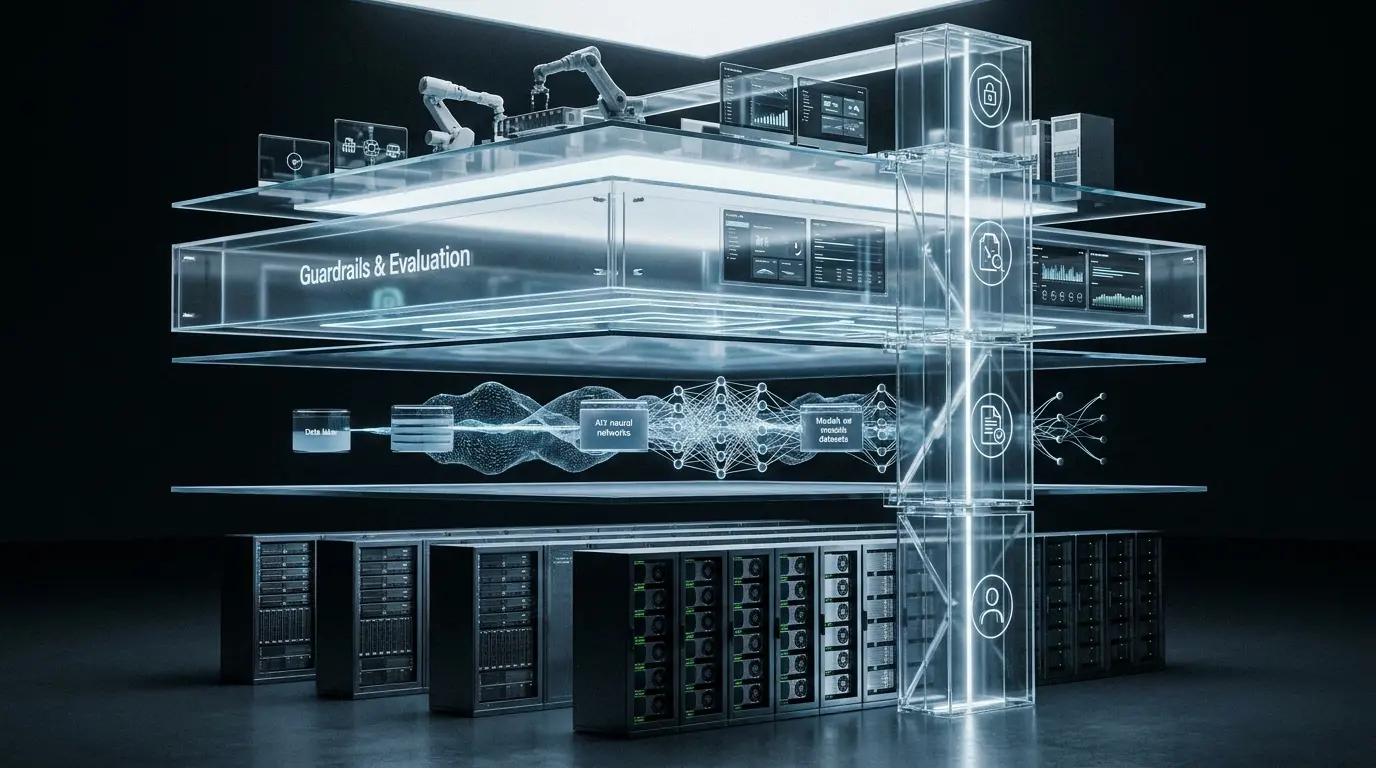
Representação gráfica de uma pilha tecnológica em camadas, integrando servidores, processamento de dados e governança de sistemas inteligentes.
A iniciativa Trustworthy AI da NVIDIA adota uma abordagem distinta no debate global sobre segurança em inteligência artificial. Enquanto grandes laboratórios de modelos concentram esforços em constituições internas e alinhamento comportamental, a fabricante foca na infraestrutura técnica. A empresa constrói mecanismos de controle ao longo de toda a cadeia de desenvolvimento industrial.
A NVIDIA não escreveu uma “Constituição” para a IA
Diferente de empresas como OpenAI e Anthropic, a NVIDIA fornece a base computacional para milhares de organizações. Dessa forma, não controla diretamente as aplicações finais construídas em seus chips. Em vez de depender apenas de modelos alinhados, a empresa transforma confiança em uma propriedade de engenharia distribuída.
Quatro princípios simples escondem uma estrutura muito maior
O portal da Trustworthy AI da NVIDIA organiza seus compromissos éticos em quatro pilares fundamentais:
- Privacidade: conformidade rigorosa com legislações de proteção de dados pessoais.
- Segurança: operação previsível, redução de falhas não intencionais e proteção contra ataques maliciosos.
- Transparência: tecnologia compreensível com resultados explicados de forma clara.
- Não discriminação: mitigação ativa de vieses e acesso equitativo aos benefícios tecnológicos.
No entanto, esses princípios representam apenas o topo da estratégia corporativa. O verdadeiro diferencial reside no conjunto de ferramentas técnicas implementadas abaixo dessas diretrizes.
Por que confiança é diferente quando você fornece a infraestrutura
Quem projeta hardware e plataformas de execução precisa responder a cenários imprevisíveis. Por essa razão, a NVIDIA publica modelos abertos no repositório Trustworthy AI. A iniciativa busca ampliar a prestação de contas em cada elo da cadeia produtiva.
IA confiável como responsabilidade de toda a cadeia
Nesse contexto, a governança eficiente exige a cooperação entre provedores de modelos, integradores e operadores finais. Portanto, a confiança técnica precisa acompanhar o ciclo de vida completo do software corporativo.
Um modelo seguro pode produzir um sistema perigoso
Pesquisadores da NVIDIA exploram essa complexidade no estudo Safety and Security Framework for Real-World Agentic Systems. O documento demonstra que a segurança de um agente emerge da interação dinâmica entre múltiplos componentes técnicos:
- Modelos de linguagem e visão computacional;
- Orquestradores de fluxo de trabalho;
- Ferramentas externas e APIs conectadas;
- Bancos de dados e ambiente de execução operacional.
Consequentemente, um modelo seguro isolado em um chat pode causar incidentes graves ao receber acesso a navegadores ou terminais empresariais.
A fórmula da NVIDIA: capacidade, contexto e autonomia
Para mitigar riscos agênticos, o documento Frontier AI Risk Assessment estabelece um cálculo de risco baseado em três dimensões. A avaliação mede a capacidade técnica, o caso de uso e o grau de independência do software.
Na prática, um detector de objetos em estoque recebe classificação baixa. Em contraste, a mesma tecnologia em cirurgias médicas atinge níveis críticos de supervisão.
Cinco níveis para decidir quanto controle um sistema precisa
A partir desses critérios, o framework divide projetos entre os níveis MR1 e MR5:
- MR1 e MR2: exigem documentação técnica e registro de resultados.
- MR3: requer mitigações avaliadas e revisadas periodicamente.
- MR4: exige análise profunda e aprovação da liderança executiva da unidade de negócio.
- MR5: demanda validação por comitê independente de ética em inteligência artificial.
Assim, a classificação inicial prioriza impacto prático e autonomia, em vez de avaliar apenas o volume computacional do treinamento.
Por que defesa e segurança elevam a classificação de risco
Aplicações voltadas para o setor de defesa e segurança pública entram automaticamente na categoria MR4. Essa classificação não proíbe o desenvolvimento militar. Em vez disso, o sistema exige aprovações corporativas adicionais antes de qualquer lançamento no mercado.
Um agente sem aprovação humana chega ao topo da escala
Da mesma forma, a autonomia do sistema define o rigor das salvaguardas técnicas. Interfaces de inferência simples operam nos níveis inferiores. Agentes autônomos que executam ações sem supervisão direta recebem classificação máxima de risco.
Frontier AI seria automaticamente MR5
Modelos com capacidades extremas de fronteira receberiam automaticamente a classificação MR5. A NVIDIA esclarece, no Frontier AI Risk Assessment, que estrutura processos preventivos antes mesmo de desenvolver sistemas com essas características.
Risco residual: segurança não significa risco zero
Ainda assim, a análise técnica detalhada avalia probabilidade, gravidade e capacidade de detecção de danos. Controles avançados diminuem a frequência de incidentes, mas não eliminam completamente o risco residual de tecnologias complexas.
Model Card++ transforma documentação em ferramenta de governança
Uma das respostas a esse problema está na documentação. A empresa expandiu os tradicionais model cards acadêmicos criando o formato Model Card++. A documentação técnica detalha métricas de explicabilidade, privacidade, segurança cibernética e mitigação de viés.
De model cards a Skill Cards
Mais recentemente, essa abordagem documental passou a cobrir datasets, contêineres, blueprints de engenharia e bibliotecas especializadas. Os novos Skill Cards documentam componentes capazes de acionar APIs ou alterar bancos de dados corporativos, incluindo requisitos, riscos, mitigações e considerações éticas.
NeMo Guardrails transforma política em software
Para operacionalizar essas salvaguardas, a biblioteca aberta NeMo Guardrails intercepta entradas e saídas do sistema. A ferramenta detecta jailbreaks, bloqueia dados pessoais e restringe desvios temáticos.
Guardrails não conseguem proteger tudo
Entretanto, a própria documentação de segurança do NeMo Guardrails reconhece que a integração de modelos de linguagem com ferramentas, APIs, bancos de dados e recursos computacionais amplia consideravelmente a superfície de risco. Filtros tradicionais, portanto, não barram todas as instruções maliciosas vindas de ferramentas externas. A segurança agêntica exige observabilidade e controle em diferentes pontos da arquitetura.
A importância dos execution rails para agentes
Por isso, a NVIDIA implementa defesa em profundidade por meio de múltiplos trilhos de proteção:
- Input rails: filtram dados enviados pelo usuário;
- Dialog rails: orientam o fluxo de raciocínio da IA;
- Retrieval rails: validam documentos resgatados via RAG;
- Execution rails: barram chamadas indevidas de ferramentas e comandos críticos;
- Output rails: analisam as respostas finais antes da entrega.
Safety e cybersecurity começam a se misturar
Nesse ponto, a fronteira entre segurança de IA e segurança tradicional de TI se torna cada vez menos nítida. A segurança de agentes exige a aplicação de limites de taxa, computação confidencial e autenticação estrita. Dessa maneira, a integridade do modelo torna-se inseparável da proteção da infraestrutura de TI, uma convergência também refletida no AI Trust Center da NVIDIA.
Human-in-the-loop volta quando o dano pode ser alto
Consequentemente, em fluxos operacionais de alto risco, os sistemas exigem validação humana obrigatória. A intervenção direta de operadores previne erros irreversíveis em processos críticos e funciona como uma camada adicional de controle quando o grau de autonomia aumenta.
A NVIDIA também prevê retirar um modelo do mercado
Quando as mitigações falham, por sua vez, o protocolo prevê medidas extremas. O framework de avaliação de risco da NVIDIA contempla desde a redução emergencial de autonomia até medidas de contenção mais severas para sistemas cujo risco residual deixe de ser aceitável.
Open Secure AI Alliance leva segurança para o código aberto
Essa lógica de defesa também ultrapassa os produtos da própria empresa. Em 2026, a NVIDIA fundou a Open Secure AI Alliance ao lado de parceiros industriais. A aliança defende padrões de código aberto para auditoria e defesa coletiva em IA.
Quando a própria ferramenta de segurança possui vulnerabilidades
Contudo, sistemas defensivos também enfrentam vulnerabilidades de software. Falhas severas identificadas no ecossistema NemoClaw reforçam a necessidade de testes contínuos de invasão.
O caso NemoClaw mostra por que confiança precisa ser contínua
Nesse sentido, o boletim de segurança da NVIDIA corrigiu falhas críticas de command injection e quebra de isolamento. O episódio confirma que segurança não é um estado estático, mas um processo ininterrupto de mitigação.
A responsabilidade realmente pode ser compartilhada?
Os Trustworthy AI Terms estabelecem cláusulas contratuais de responsabilidade compartilhada. Desenvolvedores e clientes devem garantir a conformidade legal e ética de suas implementações customizadas.
Ou “responsabilidade compartilhada” pode virar responsabilidade difusa?
Ao mesmo tempo, essa divisão de papéis traz um dilema relevante. Em cadeias de suprimentos fragmentadas, a multiplicidade de atores pode dificultar a responsabilização civil quando ocorrem danos práticos ao usuário final.
Os termos da NVIDIA dependem fortemente da lei existente
De fato, os termos contratuais de Trustworthy AI proíbem principalmente violações legais explícitas, como vigilância biométrica não autorizada. A empresa evita impor restrições morais arbitrárias além da legislação vigente.
Jensen Huang não quer regulação de riscos “teóricos”
Essa preferência por regras ancoradas em danos concretos também aparece no discurso público da liderança. Em debates internacionais com lideranças políticas, Jensen Huang defendeu que reguladores priorizem danos reais em vez de especulações hipotéticas. Conforme repercutido pelo InfoMoney, o executivo recomenda utilizar as leis setoriais já existentes.
Mas o próprio framework da NVIDIA se prepara para ameaças antes que ocorram
Por outro lado, essa postura contrasta de forma curiosa com seus próprios manuais internos. O framework corporativo de riscos de IA de fronteira monitora riscos cibernéticos, biológicos e químicos graves antes que tais capacidades se concretizem plenamente.
A NVIDIA tenta se tornar a infraestrutura também da confiança
Enfim, ao conectar documentação robusta, guardrails de execução e governança quantitativa, a NVIDIA consolida um ecossistema industrial completo. A confiança em inteligência artificial deixa de ser apenas uma declaração de intenções e se torna parte da própria infraestrutura técnica.


Recentes
- Inteligência Artificial
Responsible AI da Amazon: conheça os oito princípios e os controles de segurança da AWS
- Inteligência Artificial
Claude Tag: como funciona o novo agente da Anthropic dentro do Slack
- Inteligência Artificial