DriveWealth confirma vazamento de dados e alerta para golpes de engenharia social
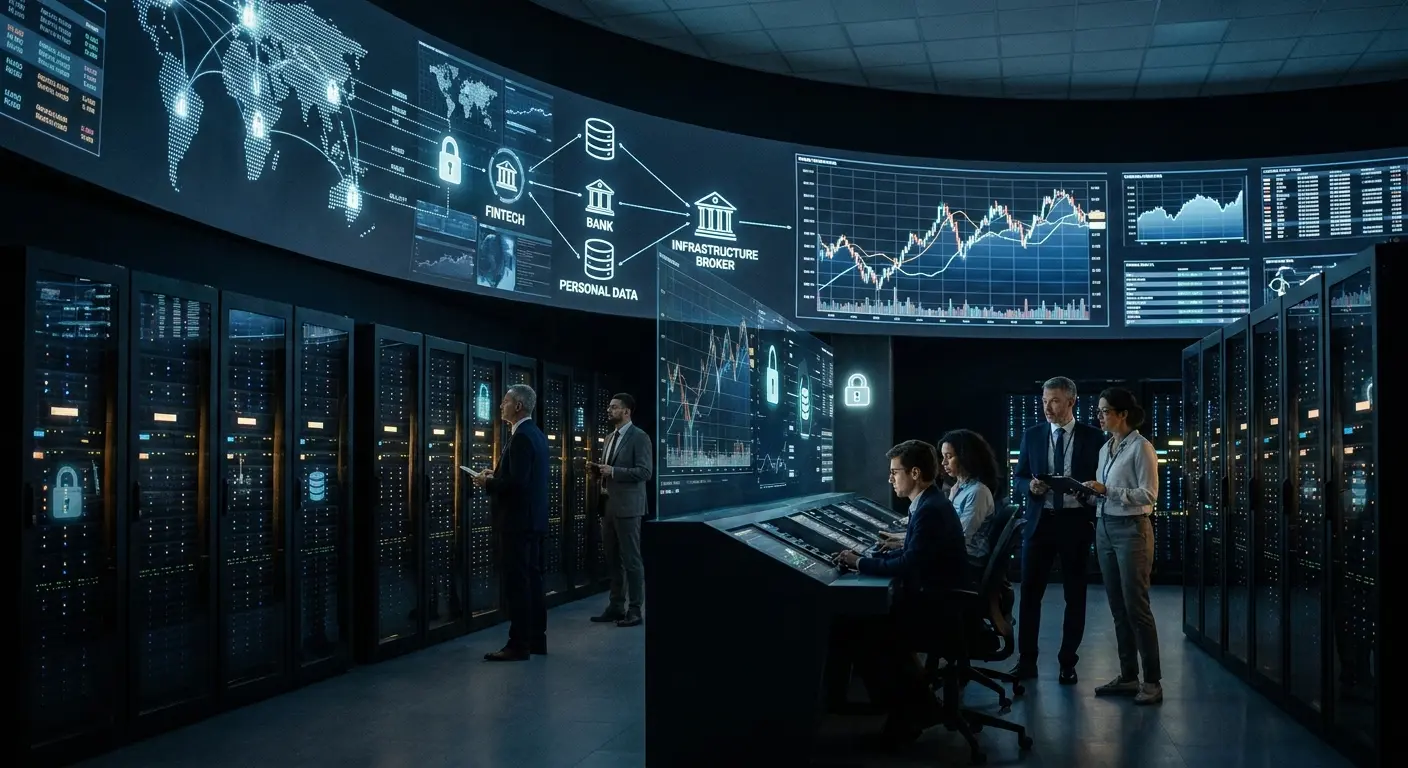
Equipe especializada monitorando a infraestrutura de dados e segurança financeira em centro de controle tecnológico.
A DriveWealth confirma vazamento de dados após identificar um acesso não autorizado aos seus sistemas entre 4 e 5 de setembro de 2026. A empresa norte-americana fornece infraestrutura financeira e de corretagem para fintechs e bancos internacionais. O episódio expõe dados pessoais históricos e acende um alerta importante sobre retenção de registros e segurança digital.
DriveWealth confirma vazamento de dados e acesso não autorizado à sua rede
A companhia detectou uma invasão pontual decorrente de uma campanha sofisticada de engenharia social conduzida por invasores desconhecidos. Segundo o comunicado oficial da DriveWealth, determinados dados pessoais de usuários foram exfiltrados da rede. A empresa registrou a ocorrência formalmente junto ao banco de violações da Califórnia.
A empresa mobilizou equipes forenses externas especializadas e conteve o vetor de entrada rapidamente. A companhia declarou em seu Legal Hub que monitora ativamente fóruns digitais e que não detectou uso fraudulento dessas informações até o momento.
O que os invasores conseguiram acessar
A invasão atingiu registros cadastrais arquivados nos servidores da intermediadora. Na notificação individual direcionada a investidores, a DriveWealth listou os dados que criminosos visualizaram:
- Nome completo e telefone de contato;
- Endereço de e-mail e endereços postais;
- Informações profissionais e ocupação;
- País de cidadania, idade e gênero;
- Número parcial da conta DriveWealth.
Nem todos os clientes tiveram os mesmos dados expostos
O volume de dados acessados variou conforme o parceiro de tecnologia e o tipo de conta. A plataforma neozelandesa Hatch, por exemplo, informou que alguns cadastros continham faixa de renda, patrimônio líquido, saldo em dinheiro e valor da carteira.
Em contrapartida, outras parceiras como a Stake e a Revolut destacaram que seus sistemas próprios permaneceram totalmente seguros. Portanto, não se pode afirmar que valores de investimentos vazaram para todos os clientes da DriveWealth.
Senhas e contas bancárias não foram comprometidas, diz a empresa
A DriveWealth separou com clareza a exfiltração cadastral do ambiente transacional. Os sistemas de produção de corretagem, roteamento de ordens e custódia não sofreram impacto.
Nenhuma senha, credencial de acesso ou dado bancário foi exposto no incidente. A instituição também confirmou que não houve solicitações de transferência ACAT, saques ou negociações não autorizadas em contas de investimentos.
O detalhe mais importante: eram dados históricos
Muitos dos usuários notificados já haviam encerrado suas contas meses ou anos antes do incidente. Mesmo sem movimentar ativos recentemente, essas pessoas tiveram informações pessoais expostas na quebra de segurança.
Esse detalhe revela um risco frequente da economia digital: dados cadastrais continuam vivos nos servidores de infraestrutura muito tempo após o término de um contrato de serviço.
Por que uma corretora ainda guarda informações de antigos clientes
Corretoras e instituições financeiras operam sob regras rígidas de conformidade e prevenção à lavagem de dinheiro. Reguladores exigem que essas entidades mantenham registros cadastrais e operacionais por prazos obrigatórios de retenção.
Por essa razão legal, a DriveWealth precisava armazenar esses arquivos históricos. O desafio reside em equilibrar a obrigação regulatória de guarda com a proteção rigorosa de bases inativas.
DriveWealth opera nos bastidores de bancos e fintechs
A DriveWealth funciona como um provedor de Brokerage-as-a-Service (BaaS) e cuida da execução, custódia e liquidação de ativos enquanto fintechs parceiras oferecem a interface do aplicativo ao investidor.
Como apontado em análise da emissora irlandesa RTÉ, essa camada de infraestrutura terceirizada costuma ser invisível para o consumidor final, que muitas vezes desconhece quem realmente processa suas ações no exterior.
Qual é a relação da DriveWealth com investidores brasileiros
No Brasil, grandes plataformas utilizam a DriveWealth para viabilizar investimentos internacionais. O Inter informa que a DriveWealth atua como custodiante da Inter Securities, conforme sua página oficial de ajuda e detalhes sobre registro de investimentos no exterior. O banco migrou anteriormente a custódia da Apex para a DriveWealth. A Nomad também emprega a corretora americana em determinados serviços de investimento.
A imprensa especializada brasileira, incluindo o SempreUpdate, repercutiu o caso alertando o público local. Contudo, a existência dessa parceria técnica não autoriza concluir que correntistas brasileiros foram afetados sem confirmação das instituições locais.
Embora senhas não tenham vazado, os dados cadastrais furtados têm alto valor no mercado clandestino. Golpistas utilizam essas informações para montar ataques direcionados de phishing e falsidade ideológica.
A própria DriveWealth emitiu alertas preventivos sobre o perigo de criminosos usarem detalhes cadastrais para persuadir investidores a entregar códigos de acesso ou quantias financeiras.
Como os dados vazados podem tornar um golpe mais convincente
Um criminoso que conhece seu nome, ocupação, endereço e o número parcial da sua conta consegue forjar mensagens muito realistas. O golpista pode ligar fingindo ser do suporte técnico da sua corretora, citar esses dados verdadeiros e convencer você de uma falsa urgência.
Ao confiar na abordagem personalizada, o investidor corre o risco de clicar em links maliciosos ou autorizar movimentações financeiras por engano.
O que fazer se você recebeu o aviso da DriveWealth
Se você recebeu a notificação direta da DriveWealth ou opera contas no exterior, adote imediatamente medidas de precaução:
- Desconfie de ligações, e-mails ou mensagens pelo WhatsApp citando investimentos no exterior ou a DriveWealth;
- Nunca forneça senhas de acesso, códigos de SMS ou tokens de autenticação multifator (MFA);
- Acesse suas plataformas apenas digitando o endereço oficial ou abrindo o aplicativo instalado no seu celular;
- Ative a verificação em duas etapas via aplicativo autenticador em todas as suas contas bancárias e de investimento;
- Utilize senhas complexas e exclusivas para cada serviço financeiro;
- Encaminhe mensagens suspeitas que usem o nome da DriveWealth diretamente para o time oficial de segurança da empresa.
O que ainda não sabemos sobre o incidente
A extensão total de contas impactadas globalmente segue em processo de consolidação pelas autoridades competentes. Cada fintech parceira avalia individualmente como o incidente atingiu seus respectivos usuários.
O caso reforça a urgência de auditar cadeias de suprimentos digitais no setor financeiro. Investidores e empresas devem manter vigilância permanente contra tentativas de fraude nos próximos meses.


Recentes
- Inteligência Artificial
Pensar mais não basta: o que o estudo da Apple realmente descobriu sobre o raciocínio das IAs
- Inteligência Artificial
Constituição do Claude: como a Anthropic tenta ensinar valores, ética e limites à sua IA
- Inteligência Artificial